Imaginen el escenario: miles de toneladas de alimentos perecederos en riesgo, no por un fallo técnico o una catástrofe natural, sino por un ciberataque coordinado. Esto fue precisamente lo que estremeció a la industria minorista europea hace un tiempo, cuando los frigoríficos de varios supermercados fueron blancos de una sofisticada intrusión digital. Un evento que, por su singularidad y potencial impacto en la cadena de suministro, dio la vuelta al mundo y puso en alerta a gobiernos y empresas. Ahora, en un desarrollo crucial, Francia ha anunciado avances significativos en la identificación del actor responsable, marcando un hito en la lucha contra la ciberdelincuencia de infraestructura crítica.
El incidente que puso en jaque la cadena de frío europea
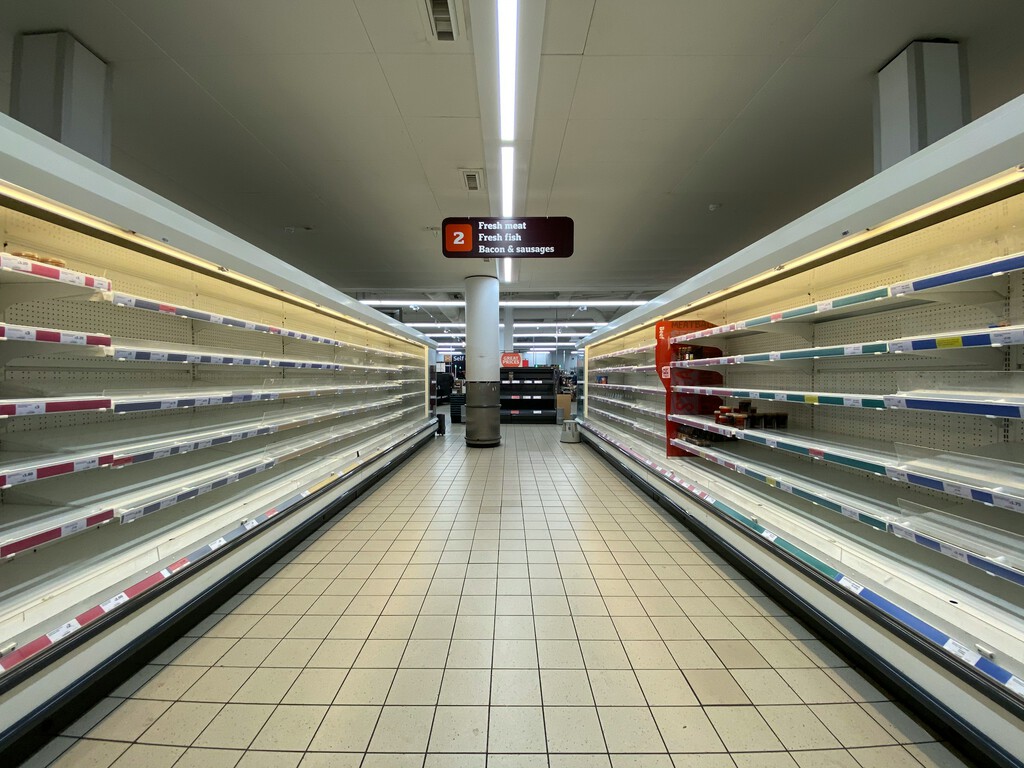
La noticia de que sistemas de refrigeración de supermercados en varios países europeos estaban siendo comprometidos generó una ola de preocupación. Estos ataques no buscaban simplemente robar datos de clientes o información financiera; su objetivo, mucho más siniestro, era alterar el funcionamiento de los sistemas de control de temperatura. Esto implicaba una amenaza directa a la integridad de los productos alimenticios, con el potencial de generar pérdidas económicas millonarias y, lo que es más grave, riesgos para la salud pública. La naturaleza del ataque puso de manifiesto una verdad incómoda: la interconectividad de nuestros sistemas, aunque eficiente, también expone puntos de vulnerabilidad insospechados.
La resonancia global de un ataque inesperado
Lo que hizo que este incidente trascendiera las fronteras no fue solo su alcance geográfico, sino la elección del objetivo. Los frigoríficos de supermercado rara vez son asociados con la ciberseguridad de alto nivel, lo que demuestra la capacidad de los cibercriminales para explorar y explotar cualquier eslabón débil de la infraestructura. Personalmente, me sorprendió la audacia y la visión detrás de este ataque; no es el típico rescate de datos, sino un sabotaje con ramificaciones en la vida diaria de millones de personas. La cadena de suministro alimentaria, tan vital como a menudo olvidada, se convirtió de repente en un frente de batalla cibernético.
La tenacidad de la investigación francesa: tras la pista del culpable
Desde el principio, las autoridades francesas, dadas las implicaciones para sus propios supermercados y la seguridad alimentaria de la nación, lideraron una exhaustiva investigación. La complejidad de rastrear ciberataques, especialmente aquellos diseñados para ocultar la identidad del perpetrador, es inmensa. Sin embargo, la cooperación entre agencias de inteligencia, cuerpos policiales especializados en ciberdelincuencia y expertos forenses de empresas de seguridad, ha empezado a dar frutos. Recientemente, el gobierno francés ha indicado que ha logrado señalar a un responsable específico, aunque los detalles exactos sobre la identidad (si es un grupo, un estado-nación o un actor individual) y las pruebas aún no se han hecho públicos en su totalidad.
Desentrañando la complejidad de la atribución
Atribuir un ciberataque con certeza es un desafío formidable. Implica no solo seguir el rastro técnico de la intrusión, sino también comprender las motivaciones y capacidades del atacante. ¿Era un grupo motivado por el lucro? ¿Un adversario geopolítico buscando desestabilización económica? La respuesta tiene implicaciones significativas para la respuesta internacional y la diplomacia. Mi impresión es que, independientemente de quién sea el culpable, esta identificación enviará un mensaje claro: incluso los ataques más complejos y dirigidos a blancos inusuales pueden ser investigados y, eventualmente, atribuidos.
Implicaciones a largo plazo para la ciberseguridad industrial y minorista
Este episodio debe servir como una llamada de atención para todas las industrias. La digitalización ha transformado la forma en que operamos, y la seguridad cibernética ya no es un problema exclusivo del sector financiero o de defensa. Los sistemas de control industrial (OT), como los que operan los frigoríficos, están cada vez más interconectados con la tecnología de la información (IT), creando lo que se conoce como una convergencia IT/OT. Esta convergencia amplía enormemente la superficie de ataque y requiere un enfoque de seguridad holístico.
Del congelador al servidor: la interconexión de riesgos
Las empresas minoristas y logísticas deben reevaluar sus estrategias de ciberseguridad, invirtiendo en protección para sus sistemas de OT con la misma seriedad que lo hacen para sus datos de clientes. Esto incluye la segmentación de redes, la implementación de fuertes controles de acceso, la monitorización constante y la capacitación del personal. La Agencia de la Unión Europea para la Ciberseguridad (ENISA) y otras organizaciones como el INCIBE en España, llevan años advirtiendo sobre la vulnerabilidad de los dispositivos IoT y los sistemas industriales, y este incidente es un recordatorio contundente de la necesidad de tomar esas advertencias en serio.
El camino hacia una resiliencia digital más robusta
El anuncio de Francia es un paso adelante no solo en la justicia, sino también en la disuasión. Demuestra que la comunidad internacional está dispuesta y es capaz de perseguir a los ciberdelincuentes, sin importar cuán inusual sea su objetivo. Para el futuro, es imperativo que las empresas y los gobiernos colaboren estrechamente para fortalecer la resiliencia de infraestructuras críticas, incluyendo la seguridad alimentaria, frente a amenazas digitales cada vez más ingeniosas. Solo así podremos garantizar que nuestro suministro de alimentos y otros servicios esenciales estén protegidos en un mundo cada vez más digitalizado.