La baliza V16: ¿una solución o un nuevo problema?
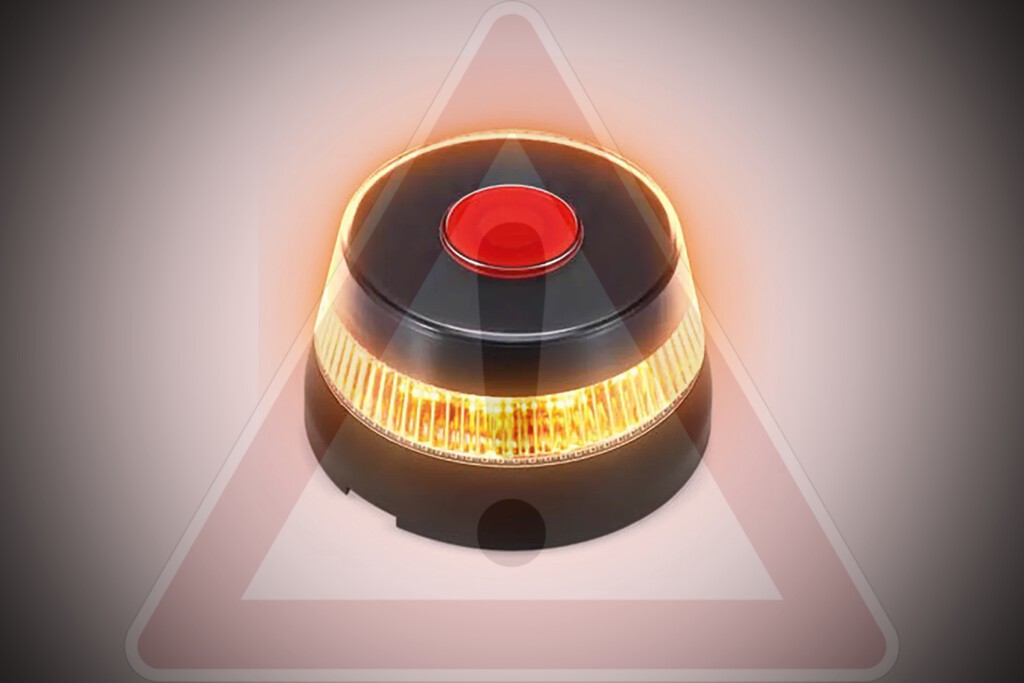 La baliza V16 nació con la intención de modernizar la señalización de emergencias en carretera. Este pequeño dispositivo luminoso, que se adhiere al techo del vehículo, promete una mayor visibilidad que los tradicionales triángulos y, en su versión conectada (la obligatoria a partir de 2026), la capacidad de enviar automáticamente la ubicación del vehículo a la plataforma DGT 3.0. La idea es encomiable: reducir el riesgo de atropellos al salir del coche para colocar los triángulos y agilizar la asistencia en carretera, mejorando la gestión del tráfico y la respuesta de los servicios de emergencia. Un paso adelante hacia la digitalización de la seguridad vial que, sobre el papel, parecía perfecto.
No obstante, la ejecución de esta visión ha tropezado con un escollo fundamental: la seguridad cibernética. Desde que se anunciaron sus características y se empezaron a analizar los primeros modelos, las voces de alarma no han dejado de sonar. La preocupación principal radica en la falta de un cifrado robusto y de mecanismos de autenticación a prueba de manipulaciones. Esto significa que un actor malintencionado podría, con relativa facilidad, replicar la señal de una baliza, enviar datos de ubicación falsos, o incluso bloquear la comunicación de una baliza real, creando un "apagón" en el sistema.
Para profundizar en las preocupaciones de seguridad en torno a estos dispositivos, se pueden consultar análisis especializados como los que han emergido de la comunidad de ciberseguridad, algunos de los cuales detallan los riesgos de estas vulnerabilidades. Un buen punto de partida es este artículo que explica la preocupación de la Policía Nacional sobre la hackeabilidad de las balizas V16.
La falta de seguridad en la transmisión de datos a la DGT 3.0 no solo es un riesgo para la veracidad de la información, sino que también plantea serias cuestiones de privacidad. ¿Quién garantiza que los datos de ubicación no puedan ser interceptados o mal utilizados para rastrear a los conductores? La promesa de una red segura y fiable se desvanece ante la perspectiva de un sistema poroso, susceptible a ataques de denegación de servicio o a la inyección de datos falsos que podrían generar confusión en las carreteras o incluso entorpecer la labor de los servicios de emergencia. En mi opinión, es una irresponsabilidad que un dispositivo de seguridad tan crítico no se haya diseñado desde el primer momento con los más altos estándares de ciberseguridad.El modelo HomeKit: un referente en seguridad y privacidad
Para entender cómo se podría haber evitado esta polémica, es útil observar un ecosistema que ha priorizado la seguridad y la privacidad desde su concepción: HomeKit de Apple. Aunque a menudo se asocia exclusivamente con la domótica y los hogares inteligentes, HomeKit es, en esencia, un marco de seguridad riguroso para dispositivos conectados. Su arquitectura se basa en varios pilares que lo convierten en un estándar de facto en cuanto a fiabilidad y protección de datos. Uno de los pilares fundamentales es el cifrado de extremo a extremo (end-to-end encryption). Todas las comunicaciones entre los dispositivos HomeKit y los usuarios, e incluso entre los propios dispositivos, están fuertemente cifradas. Esto significa que solo el emisor y el receptor previstos pueden leer los mensajes, haciendo extremadamente difícil la interceptación y manipulación de datos por parte de terceros. Además, HomeKit utiliza una autenticación bidireccional, asegurando que tanto el dispositivo como el controlador (el iPhone, por ejemplo) se verifiquen mutuamente antes de establecer una comunicación. El programa MFi (Made for iPhone/iPad) es otro componente crucial. Los fabricantes que desean integrar sus productos en el ecosistema HomeKit deben cumplir con una serie de requisitos de hardware y software extremadamente estrictos. Esto incluye la incorporación de chips de seguridad específicos, la implementación de protocolos de comunicación seguros y la superación de rigurosas pruebas de certificación por parte de Apple. No es un proceso fácil ni barato, pero garantiza que cualquier dispositivo con el sello HomeKit haya sido validado para cumplir con sus exigentes estándares de seguridad y privacidad.Para aquellos interesados en la profundidad técnica de la seguridad de HomeKit, Apple publica detallada documentación. Se puede consultar una visión general sobre la tecnología HomeKit y sus principios de desarrollo en la web oficial de Apple Developer.
Si se hubiera aplicado este nivel de rigor a las balizas V16, el panorama sería radicalmente diferente. Tendríamos dispositivos con un hardware seguro, comunicaciones cifradas de extremo a extremo con la DGT 3.0, y un proceso de certificación que habría detectado y corregido las vulnerabilidades antes de que los dispositivos llegaran al mercado. La privacidad del usuario estaría garantizada por un diseño que minimiza la recopilación de datos y asegura que solo el propietario tenga control sobre su información. La fiabilidad del sistema no solo no estaría en entredicho, sino que sería su principal atributo.¿Por qué HomeKit, y no otros ecosistemas?
Es cierto que existen otros ecosistemas de hogares inteligentes, como Google Home o Amazon Alexa, que también ofrecen ciertos niveles de seguridad. Sin embargo, el enfoque de HomeKit en la privacidad y la seguridad a nivel de hardware, con un control más centralizado y un proceso de certificación más estricto, lo hace particularmente relevante para un dispositivo de seguridad crítica como la baliza V16. Mientras que otros sistemas pueden priorizar la flexibilidad y la integración con un amplio rango de dispositivos, el modelo de Apple tiende a sacrificar algo de apertura en favor de una seguridad y una experiencia de usuario más controladas y consistentes. En mi opinión, para dispositivos que tienen un impacto directo en la seguridad vial y la vida de las personas, la rigurosidad y el control que ofrece un ecosistema como HomeKit deberían ser la vara de medir. No se trata de un simple capricho de marca, sino de una filosofía de "seguridad por diseño" que prioriza la robustez del sistema por encima de otras consideraciones.El dilema de los estándares de seguridad: entre la apertura y la rigurosidad
La polémica de las balizas V16 es un síntoma de un problema mucho más profundo y generalizado en el mundo de los dispositivos conectados, el Internet de las Cosas (IoT). Existe una tensión constante entre la necesidad de estándares abiertos que fomenten la innovación y la interoperabilidad entre diferentes fabricantes, y la exigencia de estándares rigurosos que garanticen la seguridad y la privacidad. Los estándares abiertos, por naturaleza, buscan ser accesibles y adoptables por la mayor cantidad de fabricantes posible. Esto a menudo implica un compromiso: si los requisitos de seguridad son demasiado complejos o costosos, muchos pequeños y medianos fabricantes podrían quedar excluidos, frenando la expansión de la tecnología. Sin embargo, cuando se relajan demasiado las exigencias, el resultado son dispositivos vulnerables que pueden poner en riesgo a los usuarios. Este es el dilema al que se enfrentan tanto la industria como los organismos reguladores. En el caso de las V16, parece que se priorizó la velocidad en la implementación y la capacidad de que múltiples fabricantes pudieran producir las balizas, quizás sin una supervisión suficientemente estricta sobre la implementación de la seguridad en el nivel de hardware y software. Los "estándares" que se aplicaron resultaron ser "suficientemente buenos" para una funcionalidad básica, pero catastróficamente insuficientes para una resiliencia frente a ataques cibernéticos.La dificultad de establecer y hacer cumplir estándares de seguridad efectivos en el ecosistema IoT es un tema de estudio constante. Reportes de instituciones como la Agencia de Ciberseguridad de la Unión Europea (ENISA) ofrecen una perspectiva valiosa sobre estos desafíos. Un ejemplo de estos trabajos se puede encontrar en informes sobre la seguridad del IoT de ENISA.
Cuando lo "suficientemente bueno" no es suficiente
La tentación de priorizar la rapidez de comercialización o la reducción de costes sobre una seguridad integral es una constante en la industria tecnológica. Esto lleva a menudo a un enfoque de "seguridad mínima viable", donde se implementan solo las características de protección que se consideran estrictamente necesarias para cumplir con una regulación básica, o para que el producto funcione sin fallos evidentes en un entorno ideal. Sin embargo, para dispositivos que se integran en infraestructuras críticas o que tienen un impacto directo en la seguridad física de las personas, este enfoque es una receta para el desastre. La seguridad por diseño (security by design) implica que la seguridad no es una característica añadida al final del proceso de desarrollo, sino un principio fundamental que guía todas las etapas, desde la concepción hasta la implementación y el mantenimiento. Esto incluye la elección de componentes seguros, el uso de protocolos de cifrado robustos, la autenticación rigurosa, la protección contra la manipulación física y lógica, y un plan de actualizaciones de seguridad a largo plazo. La ausencia de este enfoque en las balizas V16 es, en mi opinión, su mayor talón de Aquiles.Implicaciones de una baliza V16 vulnerable
Las consecuencias de tener en circulación millones de balizas V16 con vulnerabilidades de seguridad son graves y multifacéticas.Riesgos para la seguridad vial
La principal preocupación reside en la seguridad vial. Si un actor malintencionado logra manipular estas balizas, podría: * **Enviar ubicaciones falsas:** Provocar que los servicios de emergencia se dirijan a un lugar equivocado, perdiendo un tiempo precioso en una situación real. * **Crear "balizas fantasma":** Generar señales inexistentes para saturar el sistema DGT 3.0 o inducir a la confusión en áreas específicas. * **Bloquear comunicaciones:** Realizar ataques de denegación de servicio que impidan que las balizas reales envíen su ubicación, dejando a vehículos averiados sin señalizar digitalmente. Estos escenarios no solo entorpecerían la labor de la DGT y los servicios de emergencia, sino que podrían tener un impacto directo en la seguridad de los conductores y pasajeros, aumentando el riesgo de accidentes secundarios.Cuestiones de privacidad
Aunque el foco principal está en la seguridad vial, la privacidad es otro aspecto crucial. Si los datos de ubicación no están suficientemente protegidos, se abre la puerta a: * **Rastreo no autorizado:** La posibilidad de que terceros accedan a la información de ubicación de un vehículo sin el consentimiento del conductor, lo que podría tener implicaciones graves en términos de privacidad personal o incluso seguridad física. * **Filtraciones de datos:** Un sistema vulnerable es susceptible a filtraciones de datos masivas que expongan la ubicación de millones de vehículos, junto con otra información asociada que podría estar almacenada en la plataforma.La DGT ha defendido la seguridad de su plataforma, pero la discusión sobre la vulnerabilidad de los dispositivos finales es crucial. Es importante entender las posturas y defensas de las autoridades ante estas críticas, como las que se pueden encontrar en algunos comunicados oficiales de la DGT sobre la baliza V16, aunque no aborden directamente la hackeabilidad en profundidad.